
Beaucoup de dirigeants pensent qu’un simple mot de passe protège leurs communications. Puis, un seul compte compromis paralyse toute l’activité. La messagerie agit comme une porte d’entrée vers votre réseau interne, et c’est précisément pour ça qu’elle est la première cible.
Les pirates ciblent d’abord vos boîtes de réception pour infiltrer vos systèmes. Ils usurpent des identités, déploient des logiciels malveillants et interceptent des documents sensibles. C’est souvent par là que tout commence.
Sécuriser ce canal garantit la pérennité de vos opérations. Les attaquants affinent leurs méthodes en permanence. Adapter vos défenses n’est pas une option.
Travailler à distance multiplie les portes d’entrée pour les fraudeurs
L’adoption massive du télétravail a transformé l’architecture réseau des sociétés en profondeur. Chacun travaille depuis son domicile, son café ou son espace de coworking.
Les attaquants exploitent ces nouvelles brèches pour s’introduire. Ils ciblent les connexions distantes mal configurées pour contourner vos mesures de sécurité principales. Les terminaux distants échappent trop souvent à la vigilance de vos équipes de maintenance.
Utiliser des appareils personnels brouille les frontières de protection
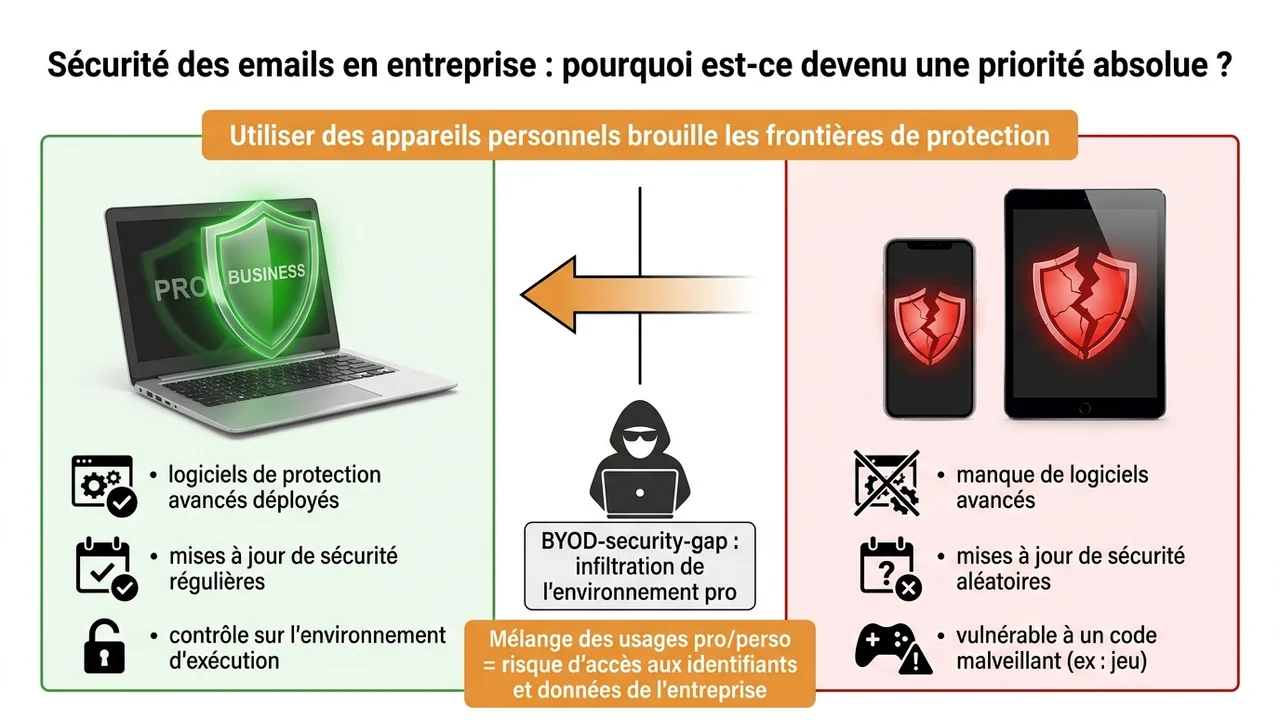
Mélanger usages professionnels et personnels sur un même ordinateur ou smartphone crée des risques élevés. Un appareil personnel manque souvent des logiciels de protection déployés sur votre parc informatique officiel, et les mises à jour de sécurité y sont appliquées de façon très aléatoire.
Si un employé télécharge une application douteuse sur son téléphone personnel, le code malveillant peut ensuite accéder à ses applications de travail. Les pirates récupèrent alors les identifiants de connexion et se déplacent librement dans votre système d’information.
Vous perdez le contrôle sur l’environnement d’exécution de vos données. L’absence de cloisonnement strict facilite la propagation des ransomwares depuis un terminal infecté vers vos serveurs centraux. C’est un vecteur d’attaque massif que beaucoup d’entreprises sous-estiment.
Se connecter hors du bureau complique la surveillance des flux
Les réseaux Wi-Fi publics dans les gares ou les hôtels exposent vos échanges à des interceptions. Ces connexions non sécurisées permettent aux cybercriminels de capter les paquets de données en transit. Vos mots de passe et vos pièces jointes voyagent alors en clair sur le réseau partagé.
Un collaborateur qui consulte son mail professionnel depuis un aéroport devient une cible facile. Sans chiffrement de bout en bout, le contenu de ses messages tombe entre les mains d’acteurs malveillants locaux.
La multiplication des adresses IP de connexion rend la détection des comportements anormaux bien plus ardue. Les équipes informatiques peinent à distinguer une connexion légitime d’un accès frauduleux provenant d’une région inhabituelle, ce qui retarde le blocage des intrusions en cours.
Le facteur humain reste la faille la plus exploitée
Les outils de filtrage les plus performants deviennent inutiles si un utilisateur valide lui-même une action dangereuse. Les cybercriminels l’ont bien compris. Ils concentrent leurs efforts sur la manipulation psychologique de vos équipes, parce que l’ingénierie sociale court-circuite n’importe quelle barrière technique.
Investir dans des logiciels de détection ne suffit pas sans une vraie politique éducative en interne. Chaque employé, du commercial au comptable, doit savoir reconnaître une tentative d’intrusion.
À ce titre, organiser des ateliers pour sensibiliser vos collaborateurs à la cybersécurité réduit le taux de clics sur les messages piégés. Une équipe avertie repère plus vite les anomalies de langage ou les requêtes inhabituelles.
Cliquer trop rapidement sur des liens frauduleux reste très fréquent
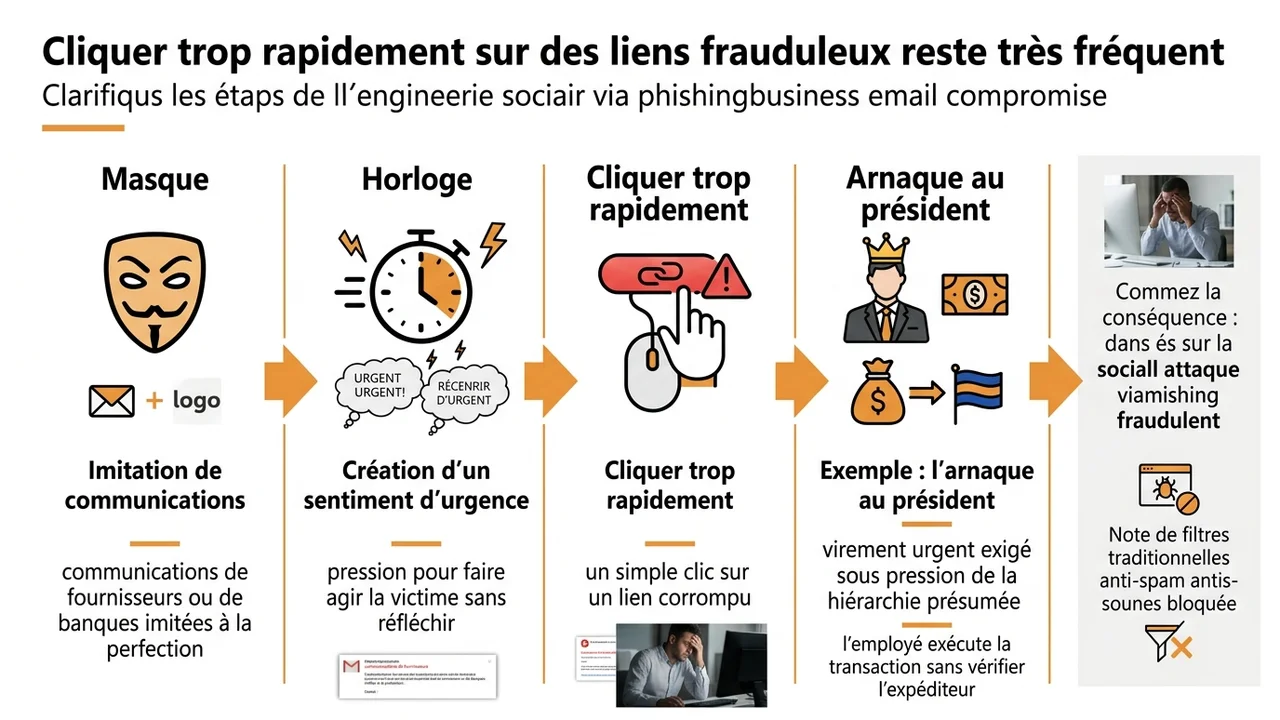
Les campagnes de hameçonnage imitent désormais les communications de vos fournisseurs ou de vos banques avec une précision déconcertante. Les pirates créent un sentiment d’urgence extrême pour pousser la victime à agir sans réfléchir.
Un simple clic sur un lien corrompu déclenche le téléchargement d’un logiciel espion en arrière-plan. L’arnaque au président fonctionne exactement sur ce principe. L’attaquant se fait passer pour un dirigeant, réclame un virement urgent vers un compte étranger, et l’employé exécute sans vérifier l’adresse de l’expéditeur.
Les filtres anti-spam traditionnels laissent passer ces messages textuels très ciblés. Seule la vigilance humaine permet d’identifier une demande incohérente avec les procédures habituelles de validation. Exiger une double vérification sur tout virement bloque ce type de tentative.
Quand le manque de vigilance ouvre la porte aux fuites de données ?
Les menaces ne proviennent pas toujours de l’extérieur de votre organisation. Une simple erreur d’inattention provoque l’exposition de données stratégiques sur internet. L’envoi d’un fichier client à la mauvaise personne via la saisie semi-automatique est un incident de sécurité majeur.
La fatigue ou la précipitation liées à la productivité poussent les salariés à contourner les règles établies. Ces manquements créent des brèches invisibles pour vos administrateurs réseau.
Voici les erreurs humaines les plus courantes qui compromettent vos systèmes :
- L’utilisation de mots de passe identiques pour les comptes personnels et les accès professionnels.
- Le transfert de documents de travail vers une adresse personnelle pour avancer sur un dossier le week-end.
- L’absence de vérification de l’identité d’un interlocuteur demandant un changement de RIB.
- La désactivation temporaire des antivirus locaux pour installer un logiciel métier non autorisé.
Des règles strictes sur la manipulation des informations sensibles limitent ces dérives comportementales. L’automatisation des protocoles de sécurité prend en partie le relais là où les comportements humains flanchent.
La loi oblige les dirigeants à protéger leurs communications numériques
La législation encadre la gestion des données numériques en entreprise avec une rigueur croissante. Cette responsabilité juridique pèse sur les instances dirigeantes, pas sur le service informatique.
Ignorer ces obligations expose votre structure à des risques judiciaires immenses. La protection de vos systèmes de communication n’est plus une simple recommandation technique, c’est une obligation statutaire.
Les lois actuelles exigent de garantir la confidentialité des échanges
Le Règlement Général sur la Protection des Données impose un niveau de sécurité technologique adapté au risque réel. Vos boîtes de réception contiennent des contrats confidentiels, des fiches de paie et des historiques de commandes. Garantir l’intégrité et la confidentialité de ces éléments n’est pas négociable.
Le chiffrement des messages s’impose aujourd’hui pour empêcher toute lecture non autorisée. Limiter l’accès aux boîtes de réception aux seules personnes habilitées par la direction est une mesure de base. Une architecture interdisant l’accès aux données par l’hébergeur lui-même renforce votre niveau de conformité.
Voici un récapitulatif des exigences réglementaires selon la nature des informations traitées dans vos courriels.
| Catégorie de données traitées | Mesure de protection technique requise |
|---|---|
| Données d’identification client | Chiffrement en transit et au repos obligatoire |
| Informations bancaires et financières | Authentification multifacteur systématique |
| Dossiers du personnel et santé | Contrôle d’accès strict et journalisation des logs |
| Propriété intellectuelle et brevets | Protection avancée contre la perte de données |
La mise en place de ces mesures techniques documentées prouve votre bonne foi en cas de contrôle de la CNIL. C’est ce dossier de conformité qui fait souvent la différence entre une amende lourde et un simple avertissement.
Les autorités sanctionnent lourdement les entreprises imprudentes
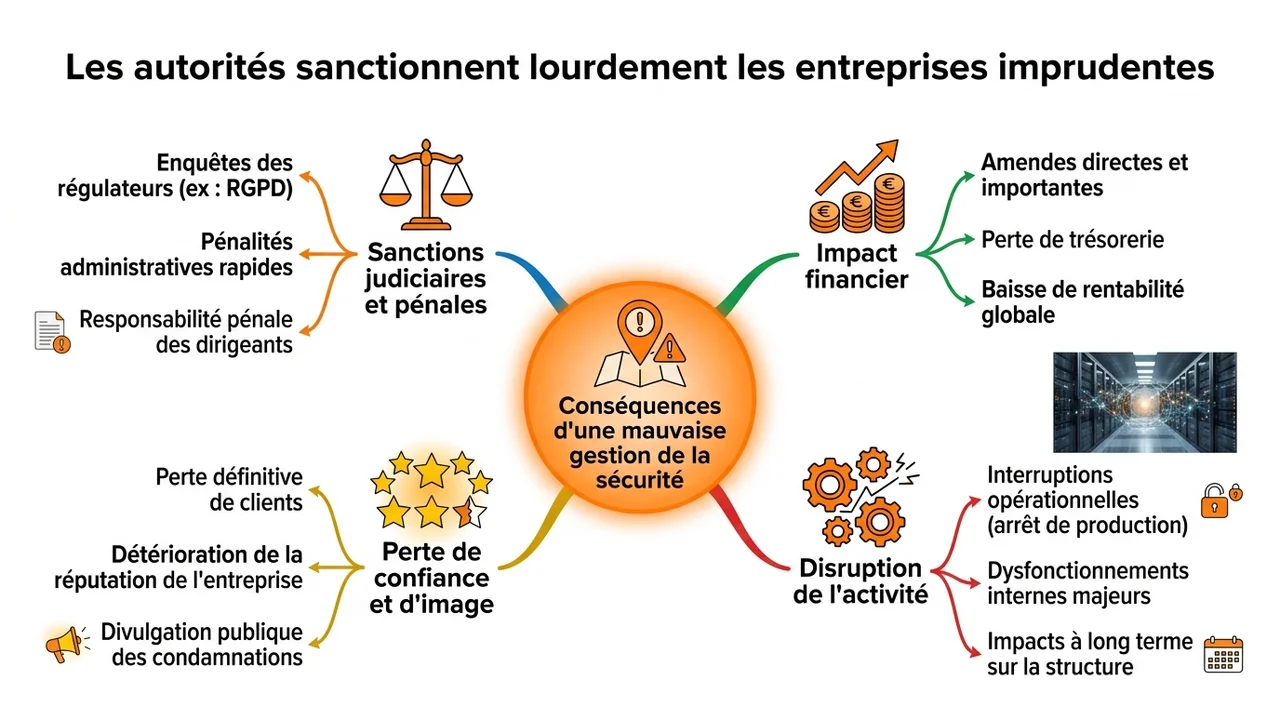
En cas de compromission avérée de vos systèmes, les régulateurs enquêtent sur les mesures préventives que vous aviez déployées. Si vos protections sont insuffisantes ou obsolètes, les sanctions administratives tombent rapidement. Ces pénalités pèsent lourd sur la trésorerie et la rentabilité globale de votre structure.
Les dirigeants peuvent aussi engager leur responsabilité pénale personnelle en cas de négligence grave. Les autorités n’hésitent plus à rendre publiques les condamnations pour faire des exemples.
Le bilan d’une fuite de données va largement au-delà des pénalités financières :
- La perte définitive de confiance de la part de vos clients et partenaires historiques.
- L’interruption prolongée de vos services durant les investigations numériques.
- La dégradation durable de votre image de marque sur votre marché concurrentiel.
- La fuite de vos secrets industriels vers des entreprises concurrentes peu scrupuleuses.
La négligence coûte toujours plus cher que l’investissement initial dans des solutions de protection robustes. Sécuriser vos communications, c’est aussi protéger ce que votre entreprise a mis des années à construire.
